
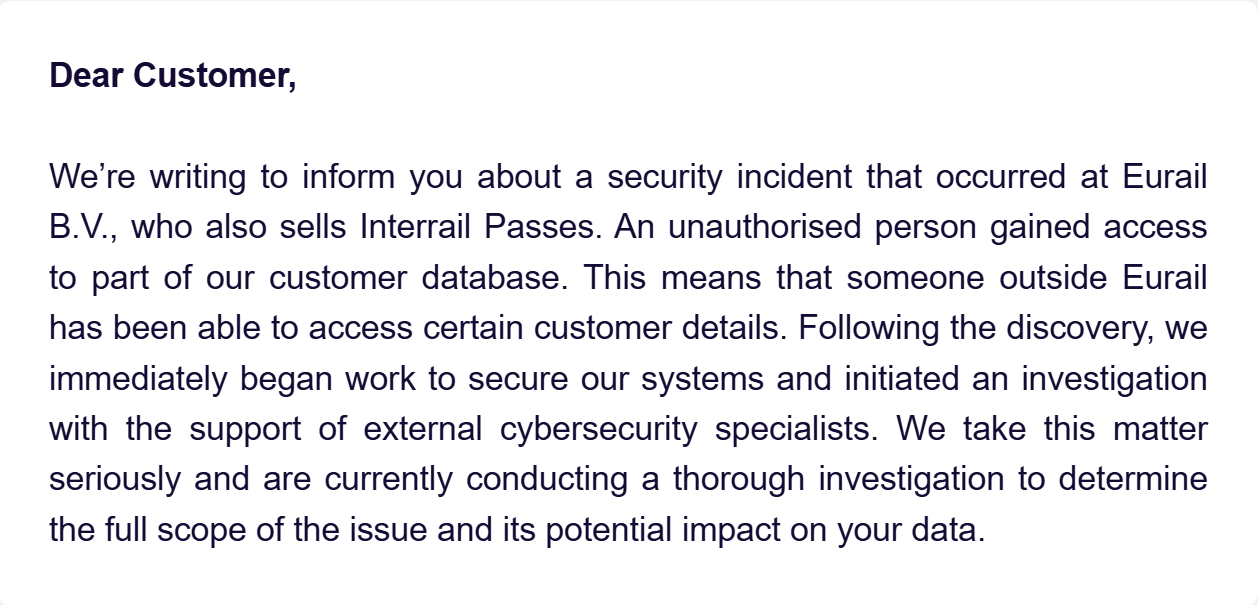
El pasado martes, la empresa que comercializa los pasajes de Interrail y Eurail informó a sus usuarios que una persona no autorizada tuvo acceso a datos personales de los usuarios que han utilizado la plataforma. Este es el primer incidente de este tipo que ocurre en lo que va del año, pero en 2025 hubo al menos otros 2 ciberataques similares a otros operadores ferroviarios, sumado a una alerta de vulnerabilidad grave del sistema de control de frenos de trenes en Estados Unidos.
Este nuevo episodio pone a la seguridad informática de las compañías ferroviarias en la mira. Si bien los datos que le fueron sustraídos a Interrail son datos personales, identificaciones y números de cuentas bancarias, dos de los casos reportados en el último año tenían implicaciones directas en la seguridad operacional de las compañías afectadas.
Marzo de 2025 – Ferrocarriles ucranianos
A finales de ese mes, un ciberataque logró dejar fuera de servicio la plataforma de venta online y la aplicación de Ukrzaliznytsia, lo que obligó a los pasajeros a tener que comprar sus pasajes de forma presencial. Sin embargo, la empresa declaró en aquella oportunidad que el ataque estaba dirigido a la infraestructura digital de la compañía, lo que no se logró. De haber ocurrido, se hubiera visto comprometida la operación de la red ferroviaria de forma considerable.
Julio de 2025 – Sistemas de freno en EE.UU.
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA, por sus siglas en inglés) emitió un informe de seguridad crítico en el que alertaba de una vulnerabilidad en los sistemas de control de frenado de los trenes. Específicamente, la brecha de seguridad se identificó en los sistemas de cabeza y cola de tren, lo que hubiera permitido que hackers controlaran de forma remota los sistemas de frenos de los trenes. Esta vulnerabilidad no causó problemas, pero sí se emitió una alerta de alto nivel para que los operadores ferroviarios pudieran tomar las medidas adecuadas para evitar ingresos no autorizados en dichos sistemas.
Noviembre de 2025 – Ataque a Almaviva
Hacia fines de año, la compañía italiana Almaviva, que presta servicios digitales a diversas empresas, confirmó que una persona se infiltró en sus bases de datos y robó unos 2.3 TB de información, mucha de la cual estaba clasificada como sensible y confidencial. Entre esos datos hay información de Ferrovie dello Stato Italiane (FS), la operadora ferroviaria más importante de Italia. La información incluía contratos, proyectos de inversión, además de datos personales y laborales de personal jerárquico de la ferroviaria y de sus empresas subsidiarias.
Las imágenes de esta nota fueron facilitadas por la empresa, entidad y/u organismo de gobierno involucrado. Las de particulares han sido acreditadas al pie de la foto.


